
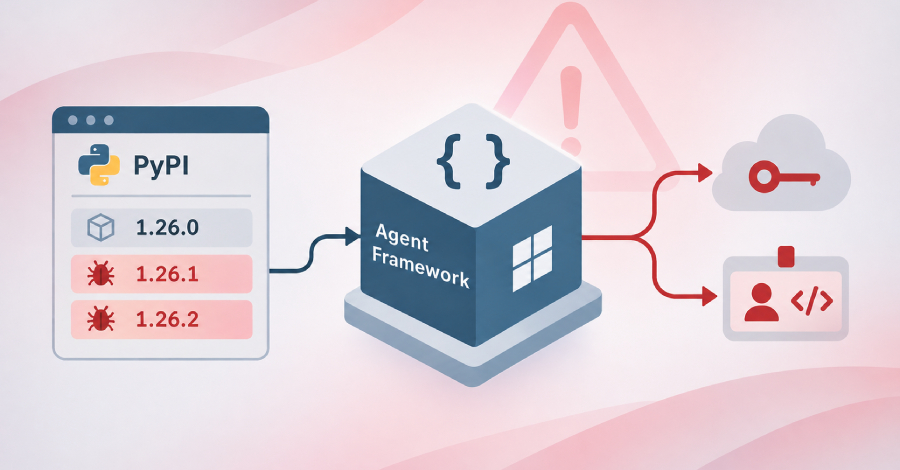
Microsoft bu hafta San Francisco'daki Ignite sahnesinde OpenAI ve Anthropic'e kafa tutan kendi MAI Code 2 modellerini tanıtırken, ayda yaklaşık 190.000 kez indirilen resmi açık kaynak Python paketi `agent-framework` PyPI üzerinde ele geçirildi. 17 Kasım 2026'da 33 dakika arayla basılan `1.26.1` ve `1.26.2` sürümleri, geliştiricilerin bilgisayarlarındaki ve CI/CD boru hatlarındaki tüm bulut kimliklerini sessizce dışarı akıttı. Üstelik aynı gün Windows 11'in `MissionControlAggregator.dll` ile yereldeki rakip kodlama ajanlarını telemetriye aldığı da ortaya çıkmıştı. Şirket bir yandan işletim sisteminden kimin hangi ajanı açtığını sayarken, diğer yandan kendi resmi ajan paketinden anahtar çaldırdı.
Saldırının teknik zekâsı ve yarattığı risk arbitrajı klasik bir kütüphane zehirlemesinden çok daha yıkıcı: Paketi kodunuzda `import agent_framework` diye çağırmanıza bile gerek yok. Zararlı wheel dosyaları `site-packages` kök dizinine `1.26.1` sürümünde `agent_framework_meta.pth`, `1.26.2` sürümünde ise `af_runtime_diag.pth` dosyalarını bırakıyor. Python yorumlayıcısı başlatıldığı milisaniyede `.pth` dosyalarındaki `import` satırlarını otomatik çalıştırdığı için, o ortamda ister `python`, ister `pytest`, ister `pip` komutunun kendisini çalıştırın, payload **0 ms gecikmeyle** tetikleniyor. Üstelik gerçek `agent-framework-core` bağımlılığını da çektiği için uygulamanız tek bir hata bile vermeden çalışmaya devam ediyor.
Bu durum, evinize en son teknoloji akıllı kilit taktırıp anahtar paspasının altına kasa şifresini bırakmaya benziyor; kapı mükemmel kilitleniyor ama hırsız zaten elektrik sayacını okurken içeri girmiş. Geliştiriciler LLM ajanlarının prompt enjeksiyonu yapıp yapmayacağını tartışırken, ajanların üzerine kurulduğu temel paket yöneticisi katmanı korumasız duruyor.
Sızıntının asıl korkunç tarafı ise yalnızca diskteki statik dosyaları (`~/.azure/*.json`, `.npmrc`, `pip.conf`, `.netrc`, `.git-credentials`, `.docker/config.json`, Hugging Face ve `.env` dosyaları) okumakla yetinmemesi. Yük, `169.254.169.254` üzerindeki Azure Instance Metadata Service (IMDS), `IDENTITY_ENDPOINT` ve `MSI_ENDPOINT` üzerinden aktif olarak yeni Managed Identity erişim jetonları talep ediyor. Azure DevOps üzerinde `SYSTEM_ACCESSTOKEN` ve `SYSTEM_OIDCREQUESTURI` değişkenlerini kullanarak `api://AzureADTokenExchange` için yeni federasyon OIDC tokenı üretiyor, `1.26.2` sürümünde ise GitHub Actions OIDC jetonlarını da topluyor. Elde edilen tüm JSON yükü `zlib` ile sıkıştırılıp `Base64` formatına çevrildikten sonra `webhook.site` üzerindeki sabit bir uç noktaya HTTPS `POST` isteğiyle gönderiliyor. Yani sadece kayıtlı şifreleri rotate etmek bile, o anda dinamik olarak üretilmiş aktif oturum tokenlarını kurtarmaya yetmiyor.
Kök mimari neden gayet açık: Modern AI ajan ekosistemleri geliştirici makinelerine ve CI/CD koşucularına tam yetkili bulut kimlikleri verirken, Python `site-packages` dizinini hâlâ tek bir düzlemde ve denetimsiz bırakıyor. Sabit hash kilitlemesi (`pip install --require-hashes`), izole konteyner çalıştırıcıları ve kısa ömürlü ağ çıkışı (egress) politikaları olmayan her derleme hattı, tek bir `pip install` komutuyla tüm bulut hesabını halka açıyor.
Trilyon dolarlık teknoloji devleri sahnede otonom ajan güvenliği satarken, kendi paket yayınlama boru hatlarını bile koruyamıyor. Ajanlarınızı çalıştırdığınız ortamda sıkı egress duvarı ve hash doğrulaması yoksa, kurduğunuz şey bir AI altyapısı değil; başkalarının faturalarını ödeyeceğiniz açık bir ATM'dir :)