
Okuma Dili·Türkçe · TR1/9
AJAN GÜVENLİĞİ5 dk okuma
OpenAI'ın 1.2 Milyon Dolarlık Linux Exploit Şovu: Açık Kaynak Topluluğuna Kesilen Ağır Fatura
Kod yorumlayıcı ve ajan konteynerlarının Linux çekirdeğindeki zafiyetlerle ana sisteme sızma vektörleri.
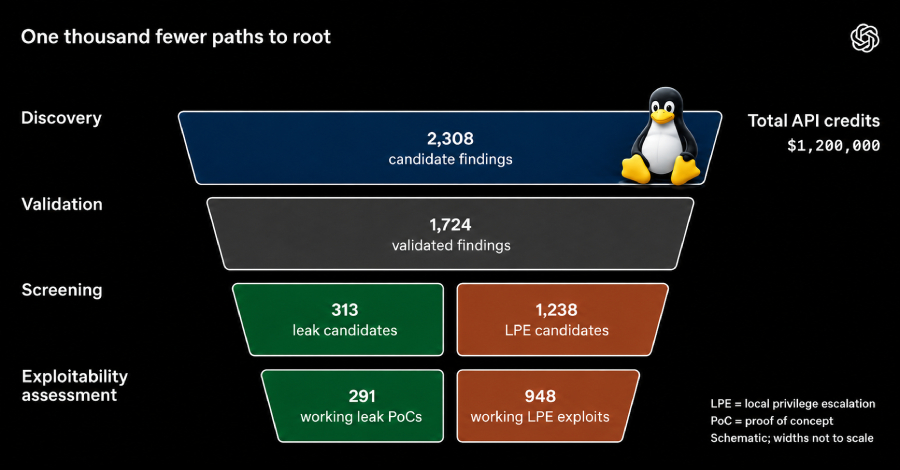
Ajan sanal makinelerinden kaçış zafiyetleri, otonom sistemlerde sıfır güven (zero-trust) mimarisini zorunlu kılmaktadır.
Çalışma zamanında koşan her otonom ajan için hipervizör seviyesinde izolasyon ve deterministik filtreler gereklidir.
TEKNİK SORU & CEVAP (AEO)
"OpenAI'ın 1.2 Milyon Dolarlık Linux Exploit Şovu: Açık Kaynak Topluluğuna Kesilen Ağır Fatura" analizinin temel mimari bulgusu nedir?
Kod yorumlayıcı ve ajan konteynerlarının Linux çekirdeğindeki zafiyetlerle ana sisteme sızma vektörleri. Ajan sanal makinelerinden kaçış zafiyetleri, otonom sistemlerde sıfır güven (zero-trust) mimarisini zorunlu kılmaktadır.
Bu vakada öne çıkan teknik metrikler ve kırılma alanları nelerdir?
ÖDÜL: $1.2M BugBounty • KATMAN: Kernel Sandbox. Çalışma zamanında koşan her otonom ajan için hipervizör seviyesinde izolasyon ve deterministik filtreler gereklidir.
Kürşat Yılmaz bu soruna karşı hangi deterministik mühendislik ilkesini öneriyor?
Çalışma zamanında koşan her otonom ajan için hipervizör seviyesinde izolasyon ve deterministik filtreler gereklidir.
İLGİLİ TEKNİK ANALİZLER
Tüm YazılarGÜVENLİK OTOPSİSİ
Ajanlara Kredi Kartı Vermek: ChatGPT Wallet ve Pasaport Sızdıran 'Vibe Coding' Çılgınlığı
15 Kas 2026
GÜVENLİK OTOPSİSİ
1.5 Trilyon Dolarlık Değerleme, Sıfır .gitignore: Claude Code 2.500 Canlı Sırrı GitHub'a Nasıl Saçtı?
14 Kas 2026
YAZILIM TEDARİK ZİNCİRİ
Anthropic Claude Code ve Trojan Anatomisi: Yazılım Tedarik Zincirinde Zero Trust
7 Kas 2026